認証・権限
業務上必要な人だけが、必要な情報へアクセスできるよう設計。
最小権限 / アカウント管理SECURITY / ENGINEERING × GOVERNANCE
ASSUME BREACH. TEST. DETECT. IMPROVE.
情報セキュリティは、ルールを書いて終わるものではありません。
人・権限・ネットワーク・アプリケーション・設定・監視・復旧を、エンジニアリングと運用の両側から継続的に見直します。
「入られない」だけを目指さない。
異常に気づく。広げない。戻せる。
そして、次はもっと強くする。
不要な入口を減らす。
攻撃者の視点で弱点を見る。
不審な動きを早く見つける。
影響を止め、戻し、学ぶ。
01 / SECURITY PRINCIPLE
本気モードは、EC、Web制作、ふるさと納税、観光、システム開発など、異なる種類のデータと業務を扱っています。守る対象も、顧客情報、業務データ、アカウント、ソースコード、システム設定、製造・運用情報など多岐にわたります。
そのため、「強いパスワードにする」「ファイアウォールを入れる」だけでは足りません。人、プロセス、技術を組み合わせ、入口から復旧まで多層で考えます。
さらにTIFGのエンジニアリング機能を持つ会社として、方針や教育だけでなく、検証環境でのテスト、脆弱性確認、セキュアな設定管理、監視・改善までを技術側でも実施します。
方針で守る。02 / DEFENSE IN DEPTH
多層防御の考え方で、入口・権限・端末・ネットワーク・アプリ・データ・運用を重ねます。
業務上必要な人だけが、必要な情報へアクセスできるよう設計。
最小権限 / アカウント管理業務端末、更新、利用ルール、持出し等を含めた利用環境を管理。
端末リスクを入口にしない接続、通信、セグメント、公開範囲を管理し、不要な経路を減らす。
つながる範囲を設計する開発・変更・レビュー・テストを通じ、実装上の弱点を減らす。
作る段階から守る顧客情報・業務データ等を分類し、取り扱いとアクセスを制御。
守る対象を先に知る異常、変更、障害を見て、発見後の対応・復旧まで準備。
事故ゼロだけを前提にしない03 / ATTACK SIMULATION
本当に守れているかは、攻撃者の視点で試さないと分かりません。許可された環境・範囲で疑似攻撃を行い、「侵入できるか」「検知できるか」「対応できるか」を確認します。
防御製品や設定が存在することと、実際に攻撃を止められることは別です。セキュリティ対策の“存在”ではなく、“効いているか”を検証します。
攻撃を模擬する。許可された対象に対し、実際の攻撃に近い観点で侵入経路を検証します。
Can it be exploited?疑似攻撃シナリオを使って、防御・検知・制御が意図通り機能するか継続的に確認します。
Does the defense actually work?攻撃者を模擬し、単一の脆弱性ではなく、防御・検知・対応全体を演習します。
Can the organization detect and respond?通常は触られないおとりを置き、不審な接触を早期検知のシグナルとして使います。
Can suspicious behavior be detected early?対象・影響・許可条件を事前定義。
侵入・横展開等を安全な範囲で検証。
アラート・ログ・監視が機能するか。
判断・封じ込め・連携まで確認。
見つかった課題をSecCM・開発へ反映。
04 / SECURITY ENGINEERING
「設定したから安全」とは考えません。許可された範囲・環境で、攻撃者の視点を取り入れたテストを行い、見つかった弱点を修正します。
既知の弱点、古いコンポーネント、設定上の問題などを確認し、修正優先度を整理します。
「既知の穴が残っていないか」を継続的に確認。VULNERABILITY ASSESSMENT許可された対象に対し、実際の攻撃者に近い視点で防御を回避できないか検証します。
「本当に侵入につながるのか」を攻撃経路として確認。PENETRATION TESTING攻撃側のRed Teamと、防御・検知側のBlue Teamという考え方で、技術対策だけでなく検知・判断・対応まで確認します。
防御装置があるかではなく、「攻撃を止められるか・気づけるか」。ADVERSARY EMULATIONコードレビュー、依存関係、認証・権限、入力値、秘密情報など、開発工程の中でも安全性を確認します。
リリース後に守るだけでなく、作る段階で弱点を減らす。SECURE SDLC既知の脆弱性・設定ミス・更新漏れなどの発見が中心。
権限を持ったテストとして、実攻撃に近い経路を検証。
技術だけでなく検知・連携・対応まで含む演習。
疑似攻撃を使い、防御・検知・制御が意図通り動作するかを継続的に確認する考え方。
ログ・監視・封じ込め・改善を担う。
05 / DECEPTION & DETECTION
通常業務では触られる必要のない“おとり”を置き、アクセスや使用を異常のシグナルとして検知する考え方です。
通常業務に影響しない範囲で設計。
通常利用では起きにくい挙動。
監視・通知につなげる。
影響範囲・原因を確認。
本番資産への影響を防ぐ。
※公開ページでは、具体的なおとりの場所・形式・検知条件・監視対象等は公開しません。セキュリティ対策そのものが攻撃の手掛かりにならない範囲で説明しています。
06 / SECURITY CONFIGURATION MANAGEMENT
サーバー・クラウド・ネットワーク等の設定は、基準を決め、変更を管理し、意図しない差分を見つけられる状態にします。
「正しい状態」を先に決める。
誰が・何を・なぜ変えたかを管理。
設定やコードの変更を追える状態へ。
意図せず基準からずれた設定を見つける。
権限・公開範囲・不要設定を見直す。
問題発生時に安全な状態へ戻せるよう設計。
07 / SECURE DEVELOPMENT LIFECYCLE
要件、設計、実装、レビュー、テスト、リリース、運用まで、開発ライフサイクルの中へセキュリティを入れます。
扱うデータ・権限・リスクを定義。
認証・権限・通信・保存を設計。
秘密情報や入力処理に注意して実装。
コード・設定・依存関係を確認。
脆弱性・攻撃視点を含め検証。
変更・権限・設定を管理して反映。
監視・更新・インシデントから改善。
TIFGの開発フローとセキュリティを分離せず、業務要件・設計・開発・運用の中で判断します。
08 / SECURITY PEOPLE
東欧エンジニアを含むTIFGチームには、開発だけでなくセキュリティ・ネットワーク領域を専門とするメンバーもいます。
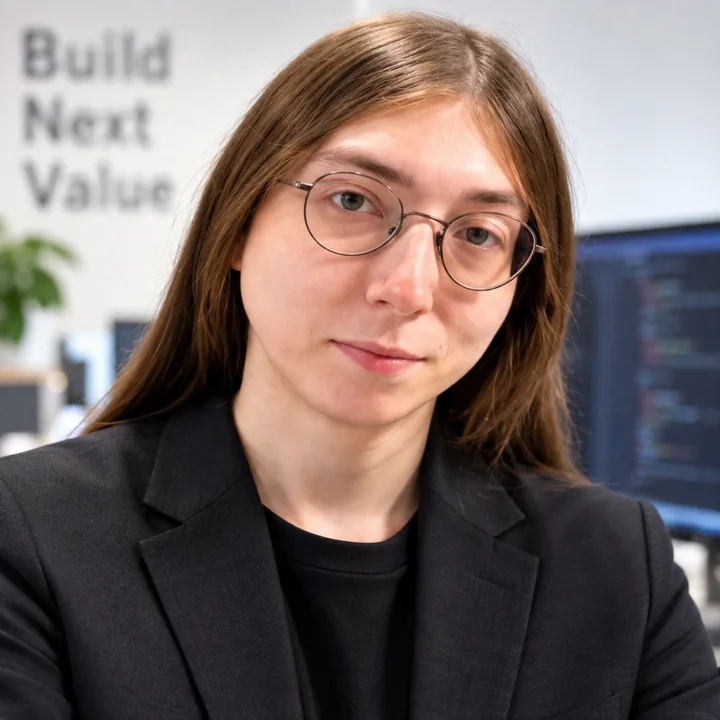
SECURITY & NETWORK SPECIALIST
アプリケーションだけではなく、ネットワークやインフラの視点からも安全性を考える。TIFGでは、ローカルエンジニア・フルスタック・バックエンド・セキュリティの専門性を組み合わせます。
09 / ISMS & GOVERNANCE
技術だけでなく、組織として情報を守る仕組みも必要です。制作部門ではISO/IEC 27001認証を取得しています。
情報の取り扱い、権限、運用を明文化。
人によるリスクを技術だけに任せない。
誰が何へアクセスできるかを管理。
外部を利用する際もリスクを考慮。
発生時の共有・判断・対応を準備。
一度決めたルールを固定化せず見直す。
10 / BASIC POLICY
技術と運用のすべての土台になる、当社の情報セキュリティの基本方針です。
株式会社本気モードについて、第一にお客様はもとより、当社の製品に関わる全ての人々の満足を得る事を目標とし、信頼・安心される会社を目指す。
2021 年 4 月 22 日 株式会社本気モード 代表取締役社長 樋口憲一
11 / INCIDENT RESPONSE
完全に防ぎ切ることだけを前提にせず、異常の発見から封じ込め、復旧、改善までを一連の運用として考えます。
異常・アラート・報告から事象を把握。
早く気づく。何が起きたか、影響範囲と優先度を確認。
正しく判断する。被害・影響が広がらないよう必要な措置を取る。
広げない。安全な状態を確認し、サービス・業務を戻す。
戻せる。原因・対応・検知方法を振り返り、次の対策へ反映。
次は強くする。当社Webサイト・サービス等に関するセキュリティ上の懸念や、当社に関係すると思われる不審な事象にお気づきの場合は、公開された問い合わせ窓口からご連絡ください。